MetaM 客服服务器遭攻击,对话记录泄露涉及 Coinone 客户
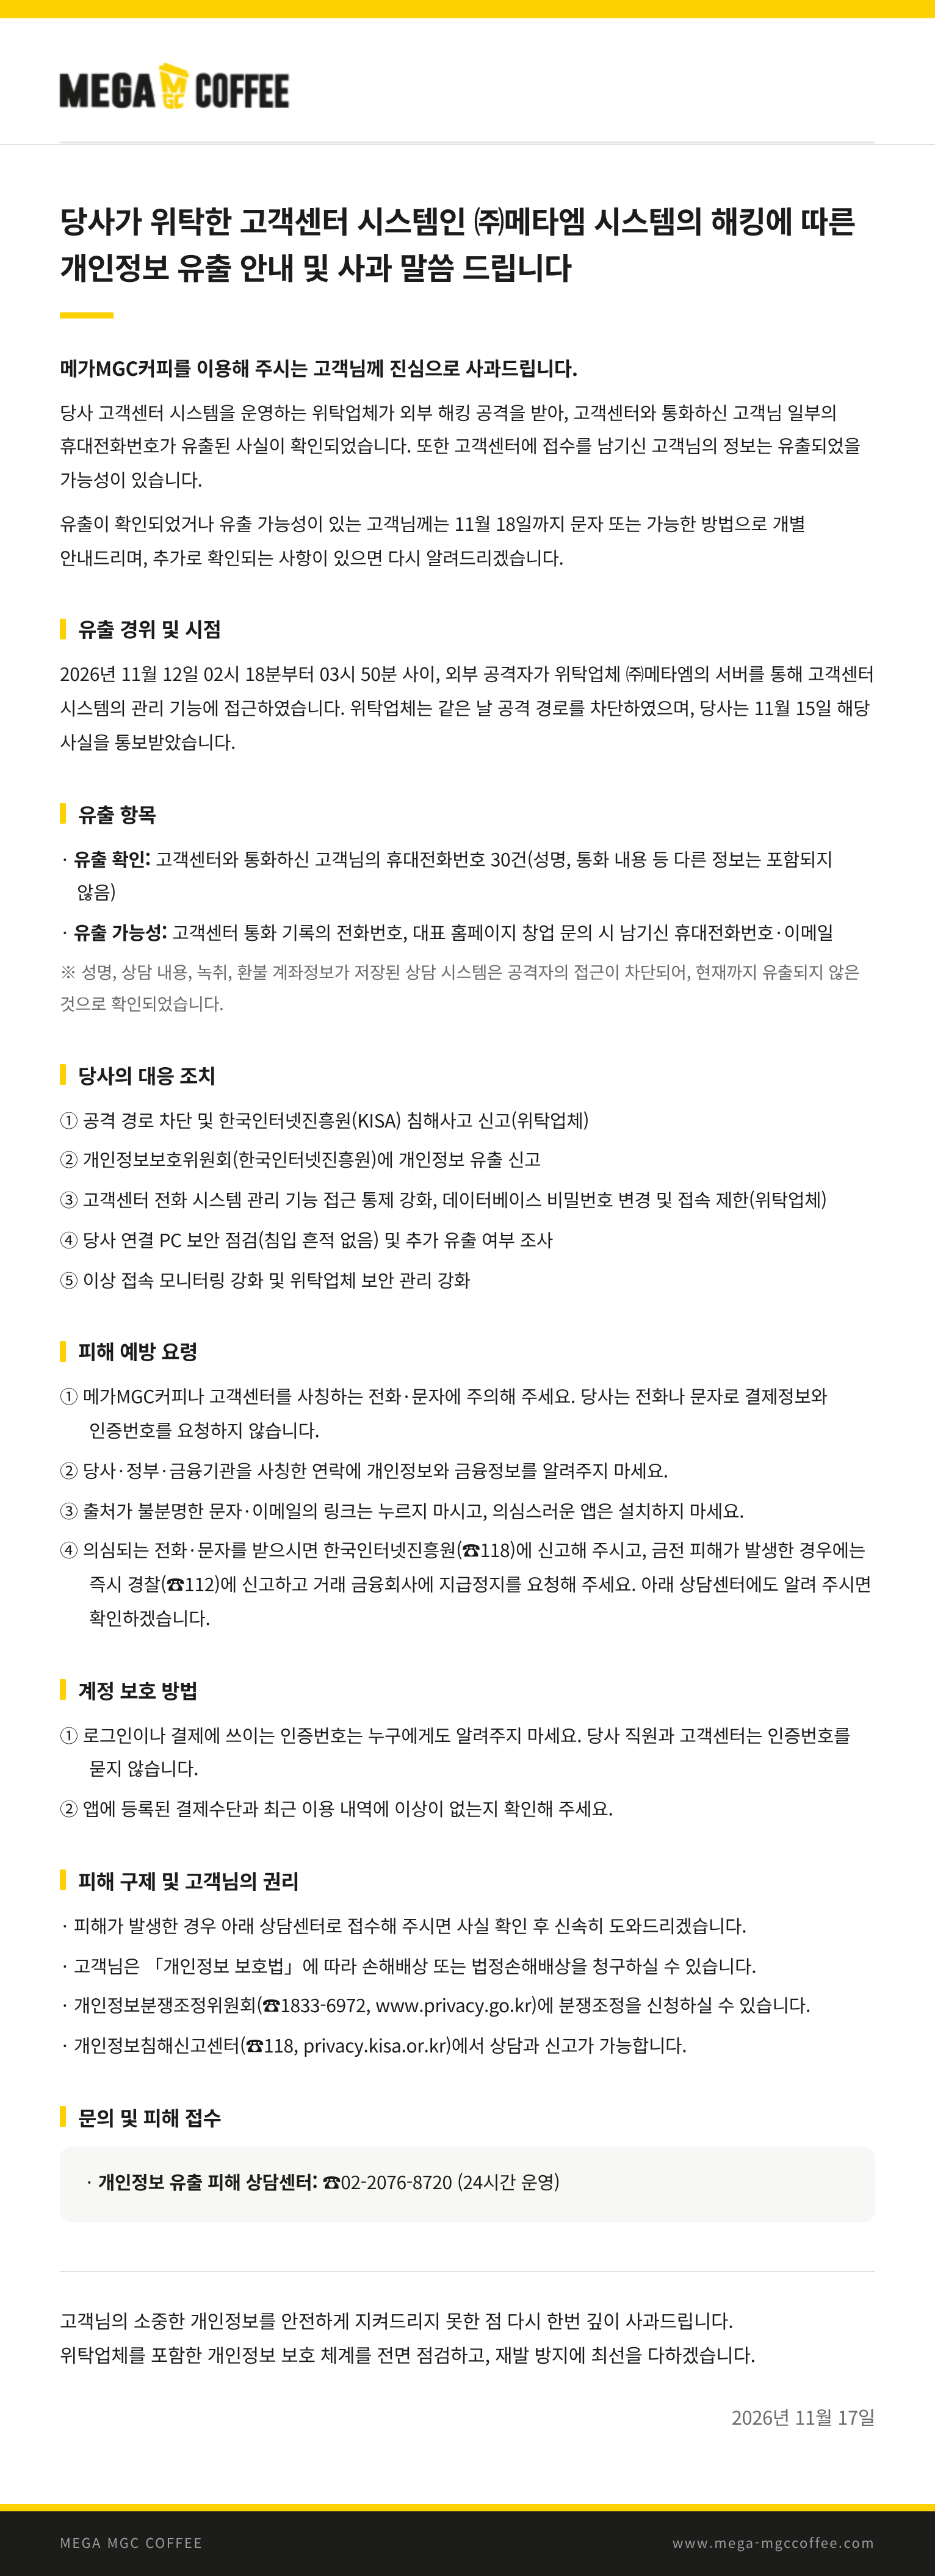
Coinone 确认攻击者访问其客服承包商 MetaM 的服务器,查看或导出客服记录。实际字段因对话而异,可能包括用户提交的身份资料或密码。Coinone 表示尚未发现账户、交易或钱包系统遭直接入侵的迹象。Mega MGC Coffee 另确认有 30 条手机号码外泄。
- 披露时间
- 2026年11月14日
- 更新于 2026年11月17日
- 严重程度
- 化粪池炸了
- 无 CVE:这是入侵事件,不是漏洞
- 波及范围
- 客服对话保存在受影响 MetaM 系统中的用户,包括曾联系 Coinone 客服的客户
- 数据泄露 · 客户服务 · 韩国 · 加密资产
- 在野利用
- 已发现
发生了什么
Coinone 称,外部攻击者访问了 MetaM 用于外包客服的服务器,查看或导出其中保存的客服资料。Coinone 的交易所账户、交易及钱包系统独立运行。该公司尚未发现这些系统遭直接入侵的迹象,也未确认资产损失金额。Coinone 称,其所有登录均须通过双重认证。
Coinone 列出的字段包括用于咨询的电话号码、姓名、邮箱、出生日期、银行账号、密码、居民登记号码、身份证件签发日期、住址、钱包地址和交易 ID(TXID)。这些是客户可能在聊天或电话咨询中自行提供的资料,具体字段因人而异。Coinone 称,没有客服咨询记录的客户不在报告范围内。钱包地址或交易 ID 本身不能控制资金。
公开转载的 MetaM 公告称,厂商隔离了确认或疑似失陷的服务器,封锁已知攻击 IP,轮换管理员凭据,并向韩国互联网振兴院(KISA)报告。初始入侵方式、受影响人数及不同客户机构的总体范围仍在调查。已确认发生真实客服记录遭未授权访问,且涉及敏感资料,因此评级为 L4。
Mega MGC Coffee 在 11 月 17 日的通报中确认,外泄涉及曾致电客服的客户所留的 30 条手机号码。客服通话记录中的电话号码,以及通过官网提交加盟咨询时留下的手机号码和邮箱也可能受影响。品牌方表示,存放姓名、咨询内容、录音和退款账户资料的系统已阻止攻击者访问,目前未发现这些资料外泄。MetaM 于 11 月 12 日封堵攻击路径,并于 11 月 15 日告知品牌方。品牌方表示,MetaM 加强了访问控制,更改了数据库密码并限制连接。品牌方计划在 11 月 18 日前逐一通知。这一数字仅适用于该品牌已确认外泄的手机号码。
案发时间线
2026 年 11 月 12 日
Coinone 得知 MetaM 服务器遭未授权访问
Coinone 称未授权访问及承包商通报均发生在当天。Coinone 将外包客服转为邮件咨询并封堵访问路径。
2026 年 11 月 13 日
MetaM 向 KISA 报告事件
据公开转载的 MetaM 公告,厂商于 11 月 13 日向韩国互联网振兴院报告事件。
2026 年 11 月 14 日
MetaM 通报部分外包客服系统资料泄露
公开转载的公告说明电话号码及对话遭未授权查看或导出,影响范围仍在调查。
2026 年 11 月 15 日
Coinone 列出可能泄露的客服资料
Coinone 列出 11 个可能涉及的字段,并称正准备个别通知或查询服务。未联系过客服的客户不在范围内,受影响人数尚未公布。
2026年11月17日
Mega MGC Coffee 确认 30 条手机号码外泄
品牌方于 11 月 15 日收到通知,并计划在 11 月 18 日前联系已确认或可能受影响的客户。
各方说法
我们列出每条说法和它的出处,并标出一手来源(厂商、研究人员、软件仓库)。各方说法不一致时,按最坏的可信情况定级。
- Coinone 客户公告一手来源确认承包商服务器遭访问,列出可能暴露的字段,区分 Coinone 自有系统并提供账户保护步骤。
- MetaM 11 月 14 日公告的公开转载转载承包商弹窗公告,包含服务影响范围、服务器隔离、客户通知及调查进展。
- Mega MGC Coffee 官网的事件公告一手来源确认 30 条手机号码外泄,并说明其他可能涉及的字段、客户通知安排及遏制措施。